
Política
Além dos efeitos do ataque hacker, usuários do ConecteSUS sofrem com erros nos cadastros

Segundo Ministério da Saúde, mais de 50 mil pedidos de correção de informações pessoais foram feitos entre agosto e outubro. Responsabilidade é de operadores, diz a pasta. Além da falta de acesso aos comprovantes de vacinação devido ao ataque hacker à plataforma na madrugada desta sexta-feira (10), uma parcela dos usuários do aplicativo ConecteSUS enfrenta problemas com falhas nos registros dos dados pessoais no aplicativo.
Entre agosto e outubro deste ano, o Ministério da Saúde recebeu 50.064 pedidos de correção de dados registrados no ConecteSUS, segundo informações da própria pasta obtidas pelo g1 por meio da Lei de Acesso à Informação. Até esta sexta, o aplicativo reunia cerca de 190 milhões de usuários — todos os cadastrados no Sistema Único de Saúde (SUS).
Entre esses usuários, há nomes grafados incorretamente; erros nos nomes dos pais; informação trocada no campo “gênero”; erros no nome e no número de doses da vacina; casos de pessoas vivas apontadas como mortas; e brasileiros natos com outra nacionalidade.
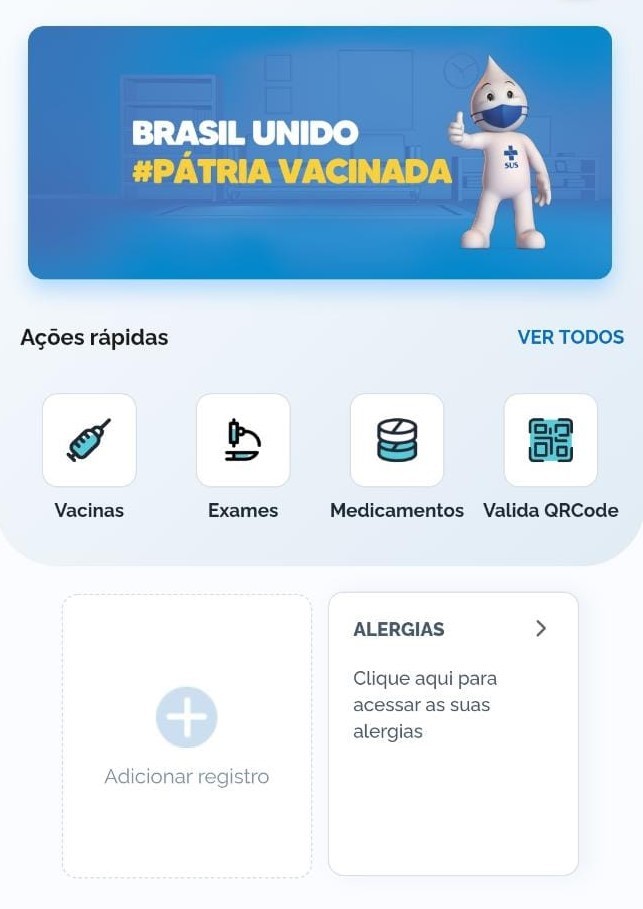
Página inicial do aplicativo ConecteSUS no celular
Reprodução
As falhas no registro dos dados pessoais no ConecteSUS afetam a emissão correta do Certificado Nacional de Vacinação contra a Covid-19 desses usuários e podem impedir a aplicação de doses adicionais da vacina contra a Covid e o acesso a medicamentos e tratamento no SUS. Além disso, em várias partes do país, estados e municípios passaram a exigir comprovação de imunização completa contra a Covid para acesso a serviços públicos e uma série de atividades presenciais.
Segundo especialistas (leia mais abaixo), antes mesmo do ataque hacker, as falhas nos registros já indicavam vulnerabilidade dos sistemas do SUS.
O Ministério da Saúde afirma que a responsabilidade pelo acesso e pelas alterações nos dados de usuários é de “agentes públicos legalmente autorizados”.
Em resposta ao questionamento do g1, o ministério informou que há 260 mil operadores habilitados — responsáveis pela manipulação dos dados — vinculados às secretarias de saúde estaduais, municipais e do Distrito Federal. Segundo a pasta, esses órgãos “têm competência para tomar as medidas cabíveis junto aos operadores”.
De acordo com o ministério, não é possível informar a quantidade de casos em que as falhas de preenchimento em cadastros de usuários foram corrigidas.
Alterações indevidas
Antes mesmo do ataque hacker ao ministério, especialistas alertavam que brechas nos sistemas da pasta possibilitariam, além do sequestro de dados, alterações sem critérios em informações pessoais.
Em parte dos casos, o cadastro foi deliberadamente adulterado, conforme informou o próprio ministério. Segundo a pasta, essas adulterações foram cometidas por operadores que, após apuração interna, tiveram os acessos ao sistema bloqueados.
Um desses casos é o da presidente nacional do PT, deputada Gleisi Hoffmann (PR). Em junho deste ano, ao se apresentar para tomar a primeira dose da vacina contra a Covid, a enfermeira do posto de saúde informou, segundo a deputada, que ela estava registrada como “morta” no prontuário. No campo reservado ao nome, disse, estava escrito “Bolsonaro”. De acordo com a parlamentar, os dados pessoais já foram corrigidos.
O líder do Movimento dos Trabalhadores Sem Teto (MTST), ex-candidato à Prefeitura de São Paulo Guilherme Boulos (PSOL), e a ex-deputada e ex-candidata à Prefeitura de Porto Alegre Manuela D’Ávila (PCdoB) também se disseram alvos de adulteração nos registros do SUS.
“[Os dados] foram alterados por ofensas e xingamentos grosseiros”, disse Boulos. Manuela D’Ávila afirmou ter sido declarada morta. O registro havia sido corrigido, mas, na última quinta (9), a ex-deputada voltou a dizer, em redes sociais, que a carteira de vacinação foi novamente alterada.
O microbiologista Atila Iamarino e os youtubers Felipe Neto, Felipe Castanhari e Nyvi Estephan também identificaram inconsistências nos cadastros pessoais do SUS.
Iamarino disse ter sido classificado por um operador com credencial de médico em Porto Velho como “morto” e que no cadastro dele havia frases com apologia nazista e ofensas. Segundo informou, o cadastro foi corrigido no último dia 2. De acordo com o ministério, o operador teve o acesso ao sistema bloqueado, mas a pasta não esclareceu se ele sofreu alguma sanção.
O que prevê a lei
Segundo a portaria que estabeleceu o ConecteSUS, o acesso aos dados está sujeito à Lei Geral de Proteção de Dados Pessoais (LGPD), que tem como alguns de seus fundamentos o respeito à privacidade, a autodeterminação informativa e a inviolabilidade da intimidade, da honra e da imagem.
No aplicativo, os usuários podem consultar uma nota informativa que reforça o critério sigiloso e inviolável dos dados: “Os acessos não autorizados e usos indevidos por usuários da RNDS [Rede Nacional de Dados em Saúde] estão sujeitos a penalidades previstas na legislação”.
Desde agosto, o uso e a manipulação indevida de dados podem ser punidos com base na LGPD. A aplicação das sanções, que podem chegar a R$ 50 milhões, cabe à Autoridade Nacional de Proteção de Dados (ANPD).
Órgãos públicos, de acordo com a agência, podem sofrer “advertência, publicização da infração, bloqueio ou eliminação dos dados, suspensão parcial, total ou proibição total do funcionamento do banco ou da atividade de tratamento”.
Aplicativo do ConecteSUS é invadido e deixa de apresentar dados sobre vacinação
Especialistas apontam riscos
Fabro Steibel, diretor-executivo do ITS (Instituto de Tecnologia e Sociedade) e membro do Conselho Nacional de Proteção de Dados Pessoais e da Privacidade, argumenta que os milhares de erros e relatos de adulterações nos dados caracterizam “problemas sérios de segurança da informação” nas aplicações oferecidas pelo Ministério da Saúde.
Segundo ele, auditorias externas deveriam ser realizadas para garantir que o sistema cumpre os critérios da legislação de proteção aos dados pessoais.
“Coisas tão importantes assim têm que ter uma auditoria por fora. A gente tem que ver quem tem acesso a essa base porque as bases são conectadas. Fazer o monitoramento desses parceiros da base de dados do ecossistema”, acrescenta.
Na avaliação de Danilo Doneda, advogado e professor no Instituto Brasiliense de Direito Público (IDP), as condutas adotadas por credenciados podem ser submetidas às “devidas punições administrativas”, como prevê a norma informativa localizada no ConecteSUS. Para ele, o ministério deveria se comprometer em divulgar, com transparência, os casos.
“A pessoa que tem uma credencial para modificar dados no sistema não tem permissão para fazer ao seu bel-prazer. No momento em que ele usa aquilo para manipulação – seja política ou seja o que for – ele vai prejudicar as pessoas, realizando um tratamento ilícito de dados pessoais”, acrescenta.
As seguidas denúncias de mudanças em dados nos sistemas comprovam, de acordo com Doneda, que há uma conduta controversa dos operadores, apoiados em uma “falha no sistema” que permite a alteração de dados sem muitas barreiras. Todas podem ser submetidas aos critérios vigentes da LGPD.
Além de solicitar a correção dos dados ao Ministério da Saúde, Danilo Doneda sugere que as pessoas cujos dados tenham sido alterados de maneira ilegal recorram à ANPD para o registro e a apuração formal da denúncia.
Ministério diz adotar medidas
Em nota enviada ao g1, o Ministério da Saúde esclarece que tem adotado medidas “quando são identificadas alterações indevidas em cadastros de pessoas públicas”. No entanto, os casos são comunicados “às autoridades competentes” só “quando necessário”.
A orientação para pessoas que não são consideradas públicas é que procurem a ouvidoria da pasta, por meio do número 136.
* Estagiário, sob supervisão de Fausto Siqueira
Política
Câmara pode votar nesta terça PL da Misoginia, que equipara crime ao racismo e prevê penas maiores; entenda

A Câmara dos Deputados pode votar nesta terça-feira (30) o chamado PL da Misoginia. O projeto projeto de lei equipara a misoginia ao racismo e prevê penas maiores para crimes de ódio contra mulheres.
Combate à misoginia: 36 projetos sobre o tema tramitam na Câmara dos Deputados
Aprovado por unanimidade no Senado Federal em março deste ano, o projeto foi incluído na pauta da Câmara desta terça.
🔎Apresentado pela senadora Ana Paula Lobato (PDT-MA) em 2023, o projeto altera a Lei do Racismo e o Código Penal. Se o PL for aprovado pelo Congresso e sancionado pelo presidente da República, a misoginia passará a ser equiparada ao racismo, com previsão de reclusão de dois a cinco anos, além de multa. A proposta agrava a punição quando a vítima for criança, adolescente, idosa ou pessoa com deficiência, ou quando o crime for cometido por duas ou mais pessoas.
O crime também passa a ser inafiançável e imprescritível. Na prática, isso significa que não cabe fiança e que o delito não deixa de ser punido com o passar do tempo.
Oposição vê ‘censura’, relatora defende projeto
O texto causa divergência entre parlamentares da oposição e divide opiniões nas redes sociais. A redação aprovada pelos senadores não agrada às bancadas mais conservadoras da Câmara, que vêem na proposta uma ameaça à liberdade religiosa.
Logo após o resultado no Senado, o deputado Nikolas Ferreira (PL-MG) classificou o projeto como uma “aberração” em uma rede social.
A deputada Júlia Zanatta (PL-SC) também se pronunciou. Em uma rede social, afirmou que o projeto de lei se trata de uma “tentativa de censura, de autoritarismo, para interferir nas relações humanas e na liberdade de expressão”.
A deputada Júlia Zanatta (PL-SC) fez críticas ao texto aprovado pelo Senado.
Mario Agra /Câmara dos Deputados
Relatora da proposta na Câmara, a deputada Tábata Amaral (PSB-SP) apresentou alterações ao texto aprovado pelo Senado e redefiniu o conceito de misoginia. No novo substitutivo, a redação define o crime como a indução ou incitação “à violência, à restrição do pleno exercício de direitos ou à ofensa à dignidade da mulher”.
Na primeira versão da proposta, o termo jurídico era caracterizado como “ódio” ou “aversão” às mulheres.
O texto também inclui a misoginia no artigo que trata dos crimes de “praticar, induzir ou incitar discriminação ou preconceito de raça, cor, etnia, religião ou procedência nacional”. Nesses casos, a pena prevista é de um a três anos de reclusão e multa.
Deputada Tábata Amaral (PSB-SP)
Vinicius Loures/Câmara dos Deputados
Em reunião de líderes da Câmara neste mês, a relatora defendeu a importância do projeto ao mencionar a morte de uma jovem no interior de São Paulo durante um salto de rope jump. O Ministério Público paulista pediu a abertura de investigação sobre os ataques misóginos envolvendo o caso.
“Acho que esse caso reforça ainda mais a urgência desse projeto. Mostra o quanto é importante traçarmos uma linha sobre o que é, ou não, tolerável em uma sociedade que se propõe a proteger as mulheres”, disse Tábata.
Ambiente digital
A proposta que será analisada pelo plenário da Câmara dos Deputados busca penalizar de forma mais severa crimes praticados no ambiente digital, onde a violência contra a mulher tem aumentado.
O texto prevê a suspensão temporária de contas ou perfis em redes sociais utilizados para o cometimento do crime, além da suspensão temporária de contas ou perfis em aplicações de internet administradas, direta ou indiretamente pelo usuário infrator.
Além disso, a pena poderá ser aumentada nos casos em que o crime for cometido com o objetivo de obter vantagem econômica, direta ou indireta, inclusive por meio do aumento de audiência, engajamento, alcance ou visibilidade em meios de comunicação ou plataformas digitais.
A proposta também torna mais graves os crimes de misoginia praticados por agentes que detenham expressiva audiência, engajamento, alcance ou visibilidade no ambiente virtual.
Política
Presidenciáveis celebram vitória do Brasil; Flávio Bolsonaro usa número de Martinelli e Lula posa com Janja

Depois de uma partida tensa contra o Japão nesta segunda-feira (29), o Brasil garantiu vaga nas oitavas de final da Copa do Mundo de 2026. O placar final foi de 2 a 1, com gols de Casemiro e Gabriel Martinelli – esse último aos 49 minutos do segundo tempo.
O torneio mundial tem sido abordado pelos pré-candidatos à Presidência, e desta vez não foi diferente.
Lula posta fotos nas redes sociais para comemorar vitória do Brasil, enquanto Flávio fez um vídeo em referência ao número ’22’ de Martinelli
Reprodução/Instagram
O senador Flávio Bolsonaro (PL-RJ) fez uma referência ao número da camisa de Martinelli: 22, que é também o número do Partido Liberal nas urnas. “Não queria falar nada, mas o 22 salvou o Brasil”, disse Flávio em um vídeo curto publicado nas redes sociais.
Irmão de Flávio, o deputado federal cassado Eduardo Bolsonaro (PL-SP) publicou uma montagem do jogador ao lado do candidato que diz o seguinte: “o 22 que salvou a seleção brasileira” e “o 22 que salvará o Brasil”. Eduardo esteve no estádio, em Houston (EUA), para acompanhar o jogo.
Já o presidente Lula (PT), que tenta a reeleição, postou algumas fotos com os braços para cima, comemorando o resultado da partida. Lula foi registrado com a primeira-dama Janja, o ministro das Relações Institucionais, José Guimarães, e a ministra da Cultura, Margareth Menezes. Nas fotos, Lula usa a jaqueta amarela do Comitê Paralímpico Brasileiro.
Brasil vence o Japão e está nas oitavas: veja os gols do jogo no Jornal Hoje
“Vamos com tudo, Brasil!!! Muita emoção. Parabéns à seleção pela garra e pela vitória. O Brasil inteiro está na torcida. Rumo às oitavas!”, escreveu o presidente nas redes sociais.
O ex-governador de Minas Gerais Romeu Zema, pré-candidato a presidente pelo Novo, publicou uma montagem de duas ilustrações de comida com a seguinte frase: “churrasco é sempre melhor que sushi”. “Deu a lógica”, escreveu na legenda da postagem.
Renan Santos, presidenciável do Missão, por sua vez, publicou stories em um carro comentando o resultado. “Se o Brasil pegar a Noruega e amassar a Noruega, o Brasil vira um dos favoritos da Copa. E olha que não era”, analisou.
O ex-governador de Goiás Ronaldo Caiado, pré-candidato a presidente pelo PSD, não abordou o jogo nas suas redes sociais.
O Brasil volta a campo no domingo, dia 5 de julho, a partir das 17h, no horário de Brasília. A disputa será contra Noruega ou Costa do Marfim, a depender do resultado da partida nesta terça-feira (30).
Política
Datafolha divulga a partir de domingo (5) pesquisa presidencial com eleitores de SP e intenções de voto para governo do estado e Senado

Pesquisa Datafolha divulgada inclurá cenários de 2º turno entre Lula, Flávio Bolsonaro, Ronaldo Caiado e Romeu Zema
Reprodução
O Datafolha realiza nesta semana uma pesquisa com as intenções de voto dos eleitores do estado de São Paulo para a disputa presidencial.
Segundo as informações enviadas ao Tribunal Superior Eleitoral (TSE), a pesquisa pode ser divulgada a partir do próximo domingo (5) e trará também os números da eleição para o governo de São Paulo e para o Senado.
O levantamento foi encomendado pelo jornal Folha de S.Paulo e ouvirá 1.608 pessoas entre quarta (1º) e sexta-feira (3). A margem de erro é de 2 pontos percentuais para mais ou para menos.
Para a eleição presidencial, o Datafolha traz um cenário com 13 pré-candidatos no 1º turno. Veja a lista:
Flávio Bolsonaro (PL)
Lula (PT)
Romeu Zema (Novo)
Ronaldo Caiado (PSD)
Renan Santos (Missão)
Joaquim Barbosa (DC)
Augusto Cury (Avante)
Cabo Daciolo (Mobiliza)
Hertz Dias (PSTU)
Rui Costa Pimenta (PCO)
Samara Martins (UP)
Aécio Neves (PSDB)
Edmilson Costa (PCB)
Serão três cenários de 2º turno:
Lula x Flávio Bolsonaro
Lula x Ronaldo Caiado
Lula x Romeu Zema
Agora no g1
Pesquisa com eleitorado nacional
Em junho, quando ouviu eleitores de todo o país, Datafolha mostrou que Lula (PT) tinha 41% das intenções de voto no cenário de 1º turno, enquanto Flávio Bolsonaro (PL) somava 31%.
No 2º turno, Lula aparecia com 47%, contra 43% de Flávio Bolsonaro, repetindo o cenário captado na pesquisa de maio.
Avaliação de Lula e Tarcísio em SP
O Datafolha vai mostrar também como estão as avaliações do presidente Lula e do governador Tarcísio de Freitas (Republicanos) entre os eleitores de São Paulo.
O instituto questionará também se o eleitor leva em conta o apoio de Lula ou do ex-presidente Jair Bolsonaro para votar em um candidato a governador.
O questionário enviado ao TSE traz ainda uma pergunta sobre qual é o principal problema de São Paulo. Saúde, educação e violência estão entre os temas apresentados aos eleitores.
Eleição para governador
O Datafolha incluiu os nomes de cinco pré-candidatos no cenário de 1º turno da eleição estadual e vai testar também os índices de rejeição de cada um.
Quem são eles:
Carlos Machado (PCB);
Fernando Haddad (PT);
Tarcísio de Freitas (Republicanos);
Vera Lúcia (PSTU);
Vivian Mendes (UP).
Em março, o instituto mostrou que Tarcísio liderava os cenários de 1º e 2º turno. Na simulação de 2º turno, o governador venceria por Haddad 52% a 37%.
Nesse cenário, 10% disseram que votariam em branco, nulo ou em nenhum candidato, enquanto 1% afirmou não saber em quem votaria.
O mesmo cenário de 2º turno será testado agora, com Tarcísio e Haddad na disputa.
Voto para Senado
O Datafolha vai apresentar seis nomes de pré-candidatos ao Senado aos entrevistados para medir as intenções de voto. Os nomes:
André do Prado (PL);
Guilherme Derrite (PP);
Marina Silva (Rede);
Paulinho da Força (Solidariedade);
Ricardo Salles (NOVO);
Simone Tebet (PSB).


Correção: jogos do Brasil em dias úteis
Correção: jogos do Brasil em dias úteis
Governo propõe aumentar limite do MEI para R$ 140 mil e ampliar contratação de funcionários

EXPOGRANDE SEM SHOWS DE ARTISTAS REGIONAIS. VOCÊ CONCORDA?
Mercado financeiro eleva estimativa de crescimento do PIB de 2023 para 0,85%
Sono irregular aumenta o risco de aterosclerose e doença cardiovascular
-
 Mato Grosso do Sul4 anos ago
EXPOGRANDE SEM SHOWS DE ARTISTAS REGIONAIS. VOCÊ CONCORDA?
-
Política4 anos ago
Mercado financeiro eleva estimativa de crescimento do PIB de 2023 para 0,85%
-
Ciência e Saúde4 anos ago
Sono irregular aumenta o risco de aterosclerose e doença cardiovascular
-
Ciência e Saúde4 anos ago
A melhor hora para criar músculos é agora!
-
Economia4 anos ago
Reforma tributária: Fazenda defende ‘mínimo possível de exceções’ ao novo imposto sobre consumo
-
Economia4 anos ago
Ibovespa opera em queda, com plano de crescimento da China e âncora fiscal em foco
-
Economia4 anos ago
Centro-oeste de SP inicia semana com quase 500 vagas de emprego; veja como se candidatar
-

 Política4 anos ago
Joias para Michelle: fatos revelam ‘procedimento padronizado e conduta exemplar’ de auditor, diz Sindifisco